Zum Inhalt springen
cd ../projects
[PROJECT/10]

OAuth Lab

ACTIVEv0.1.0

Interaktiver, animierter Simulator, um OAuth 2.0 und OpenID Connect zu verstehen: Authorization Code mit PKCE, Device Code, Client Credentials und das alte Implicit, Schritt für Schritt und mit Experimenten, um absichtlich etwas kaputtzumachen. Jeder Flow läuft gegen einen echten Autorisierungsserver in einem Service Worker: Anfragen, Redirects und signierte JWTs sind echt, und trotzdem genügt statisches Hosting.

[SCREENSHOTS]

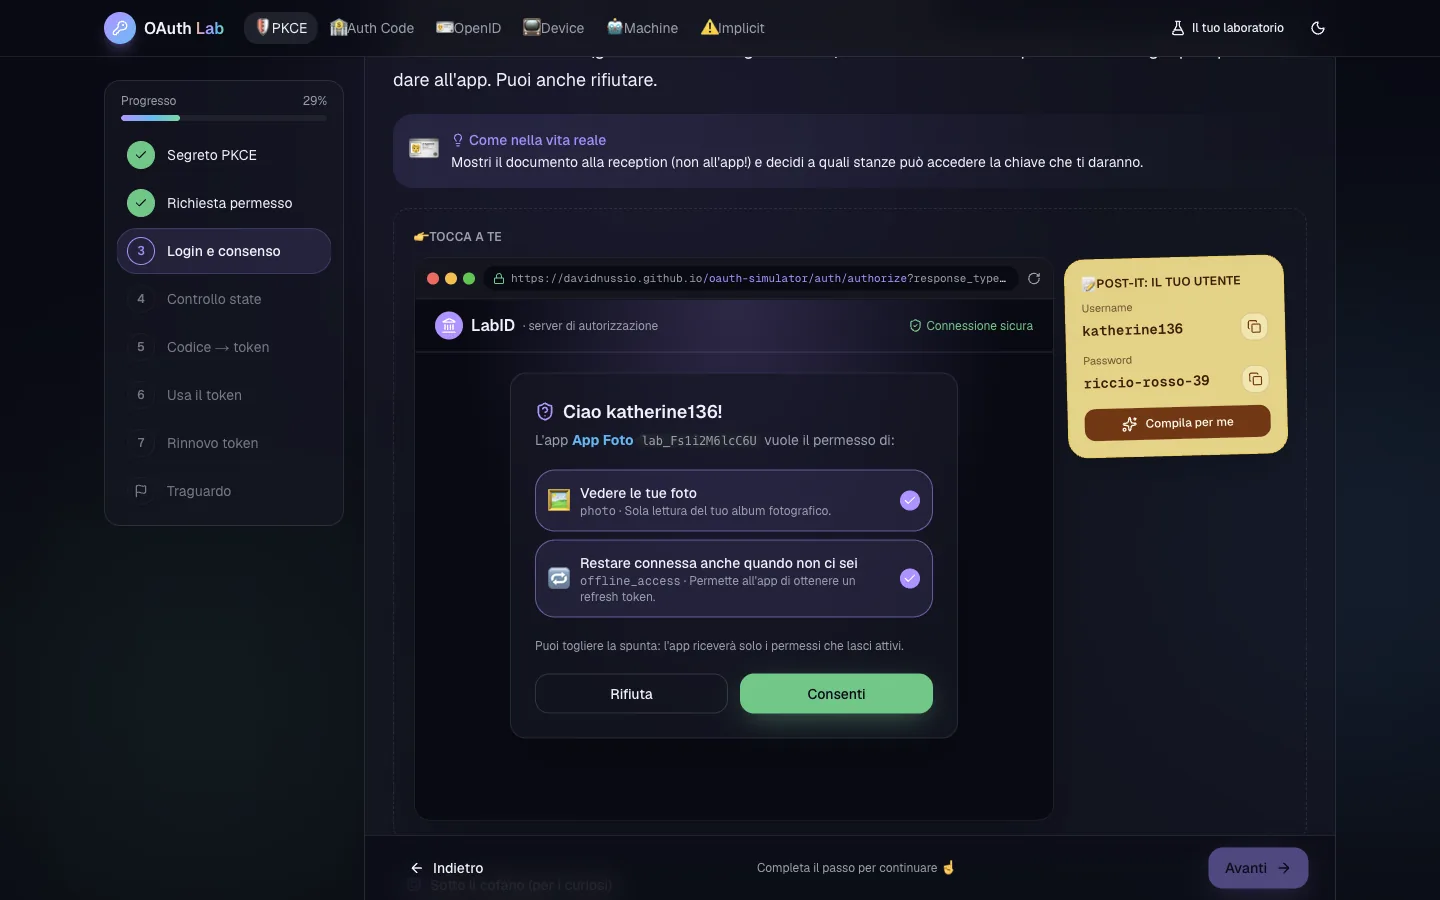
Login und Einwilligung auf dem LabID-Server im PKCE-Flow: Die App möchte die Fotos sehen und verbunden bleiben, daneben der Notizzettel mit dem Testbenutzer
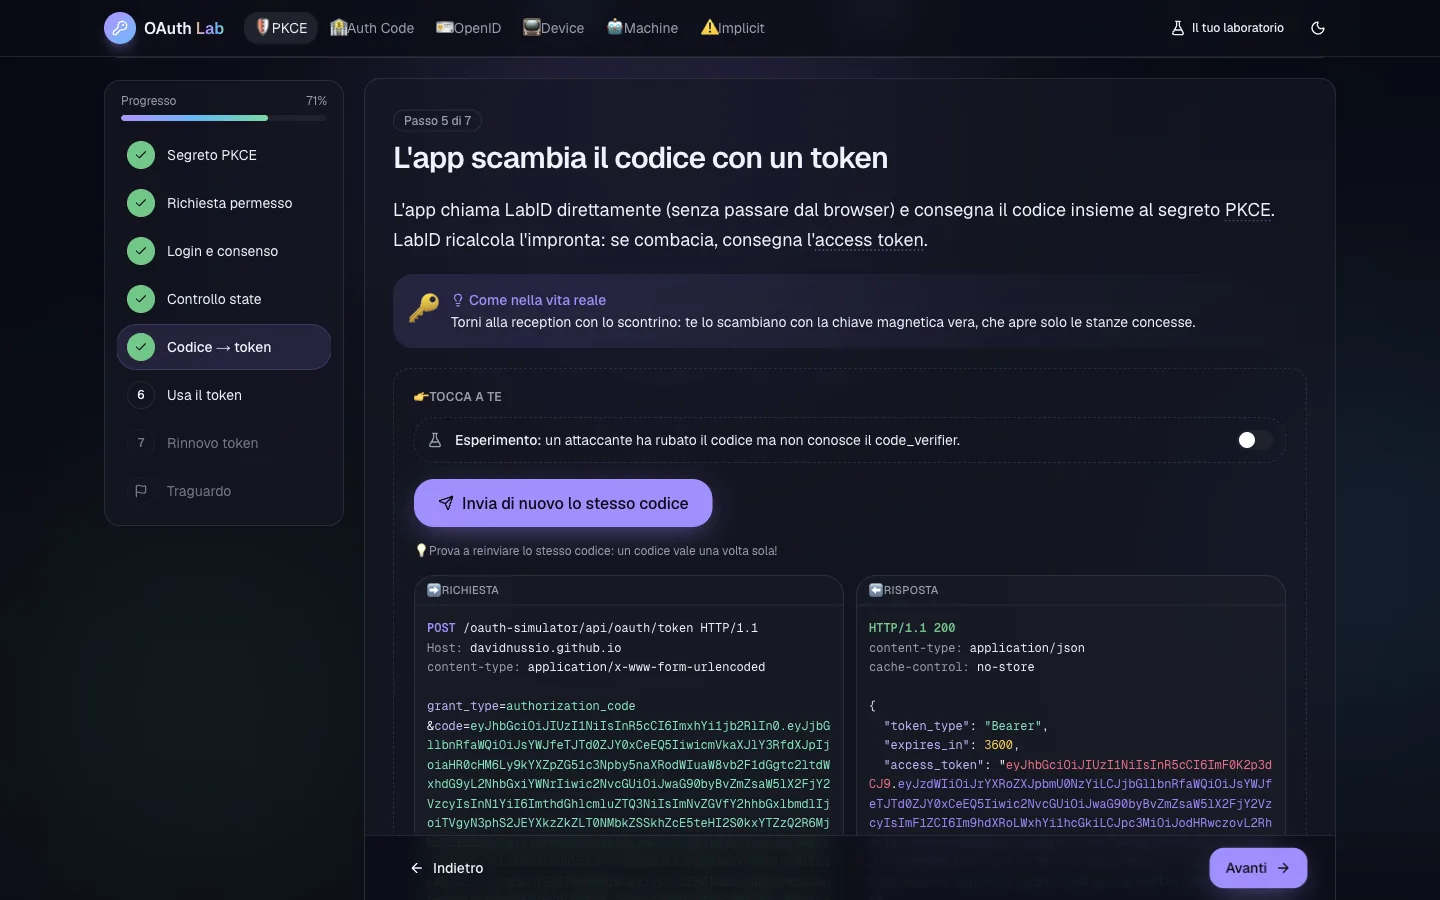
Tausch des Codes gegen das Token: die POST-Anfrage an /token mit dem code_verifier und die Antwort von LabID mit Access Token und Refresh Token
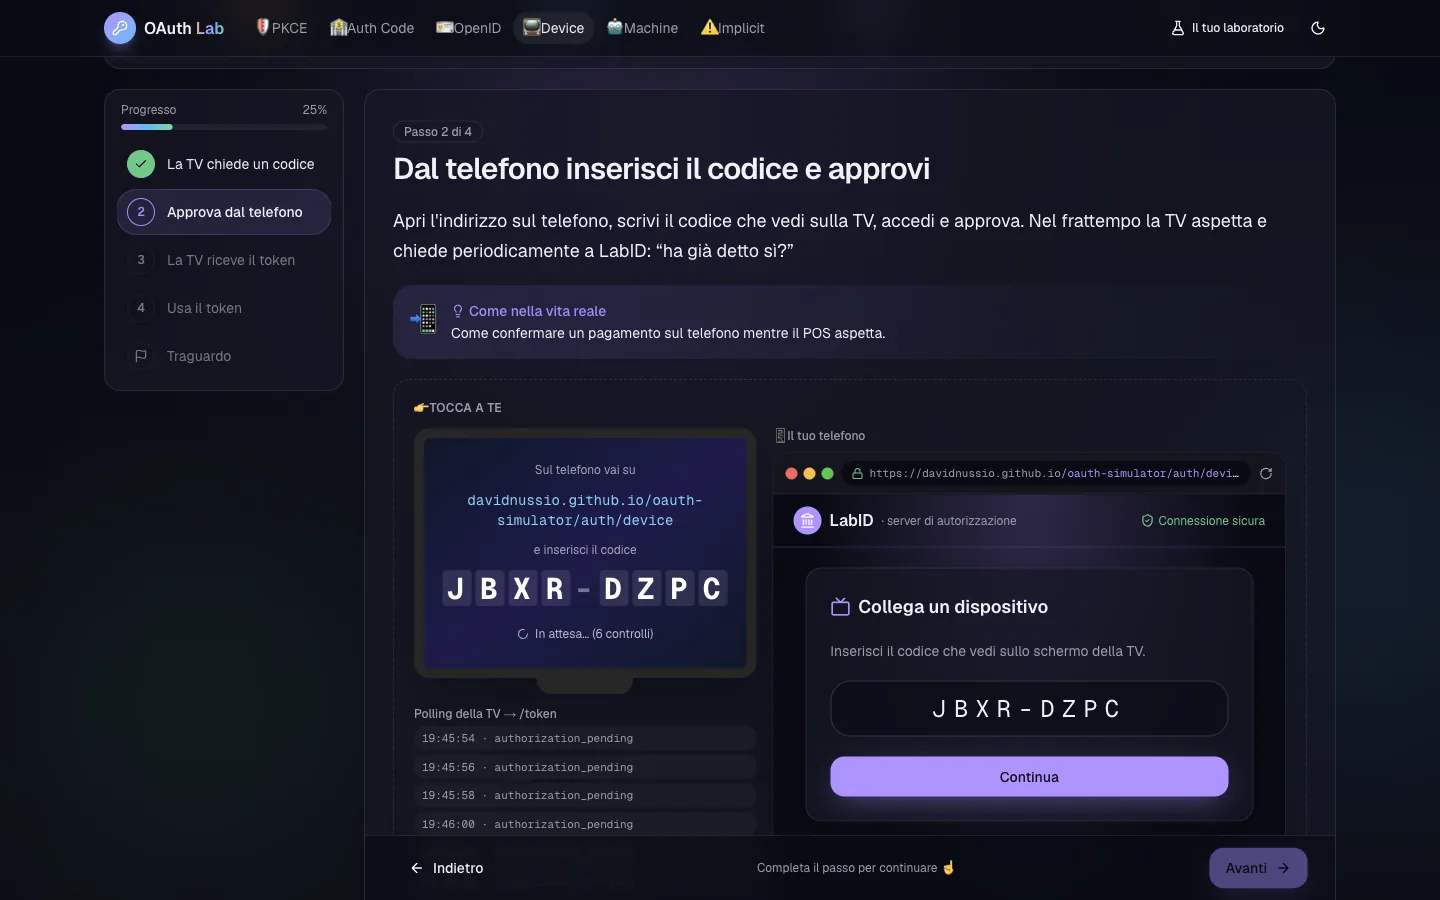
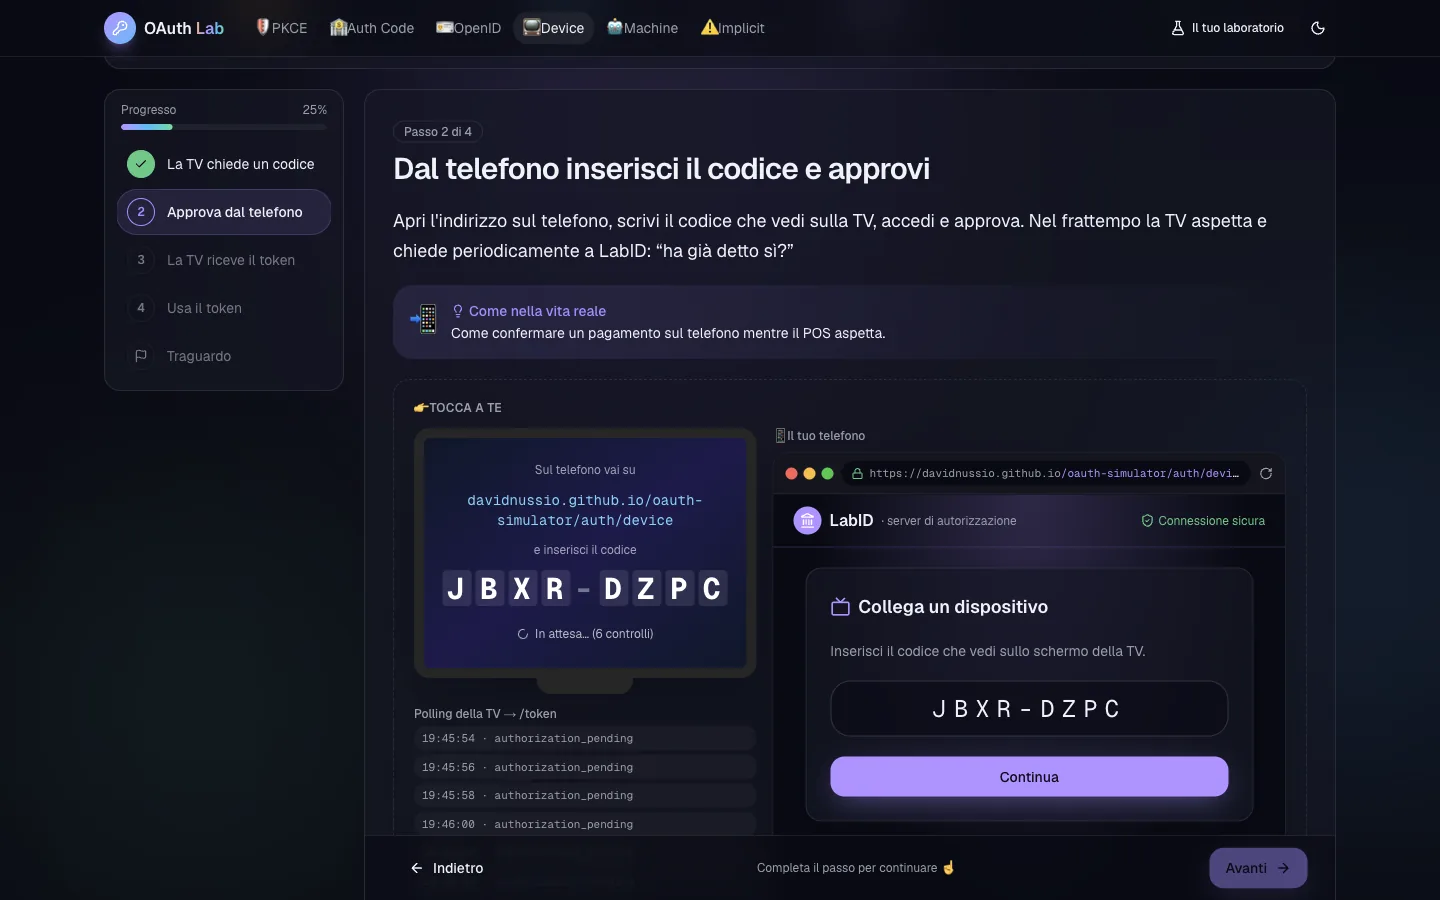
Device Code: Der Fernseher zeigt den Code und fragt LabID ab, während du ihn auf dem Smartphone eingibst, um ihn zu verbinden
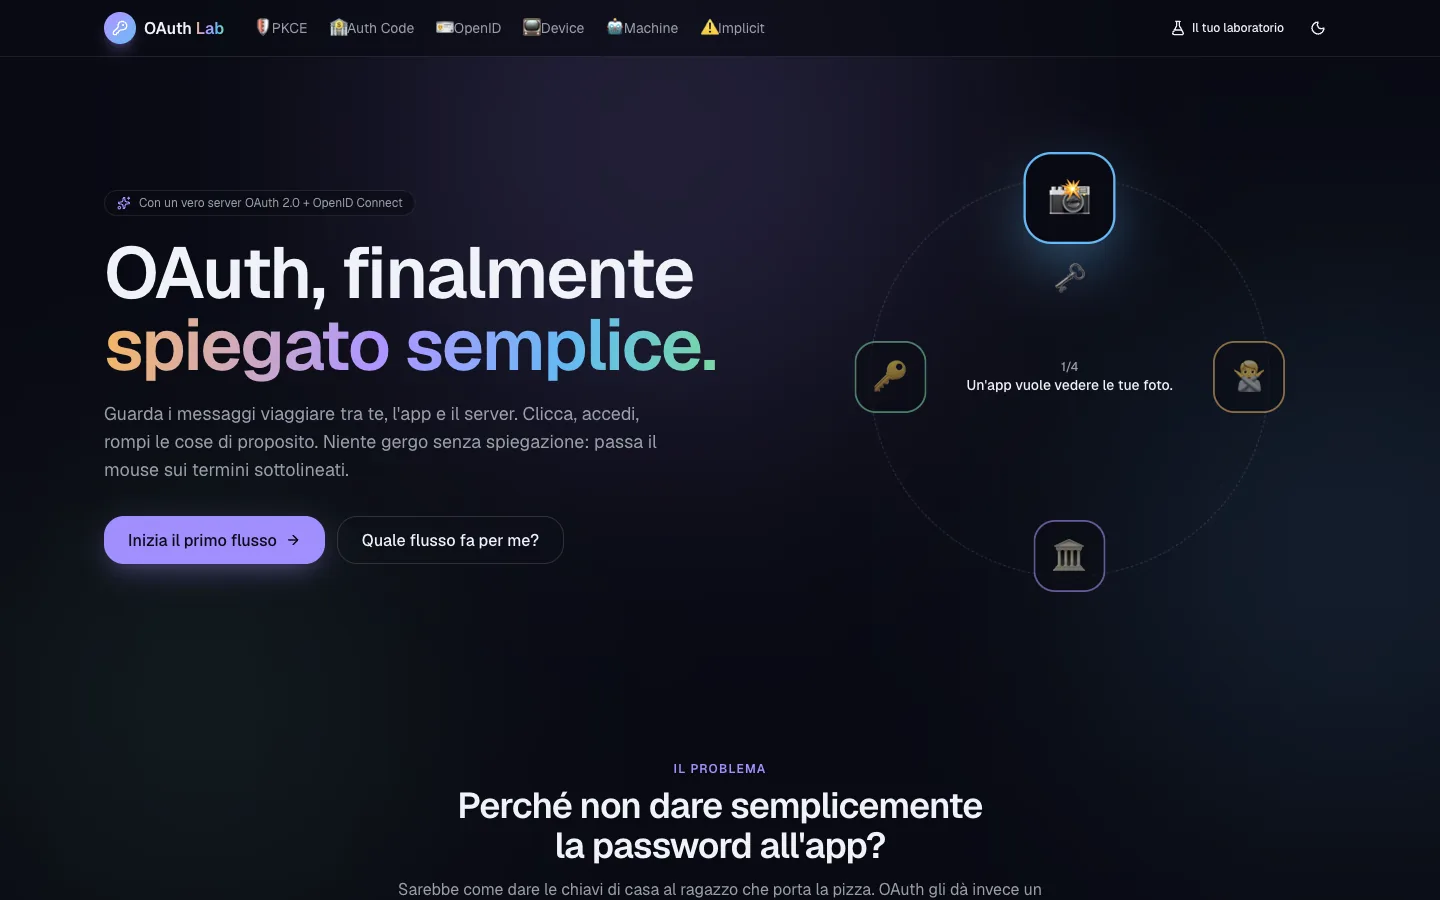
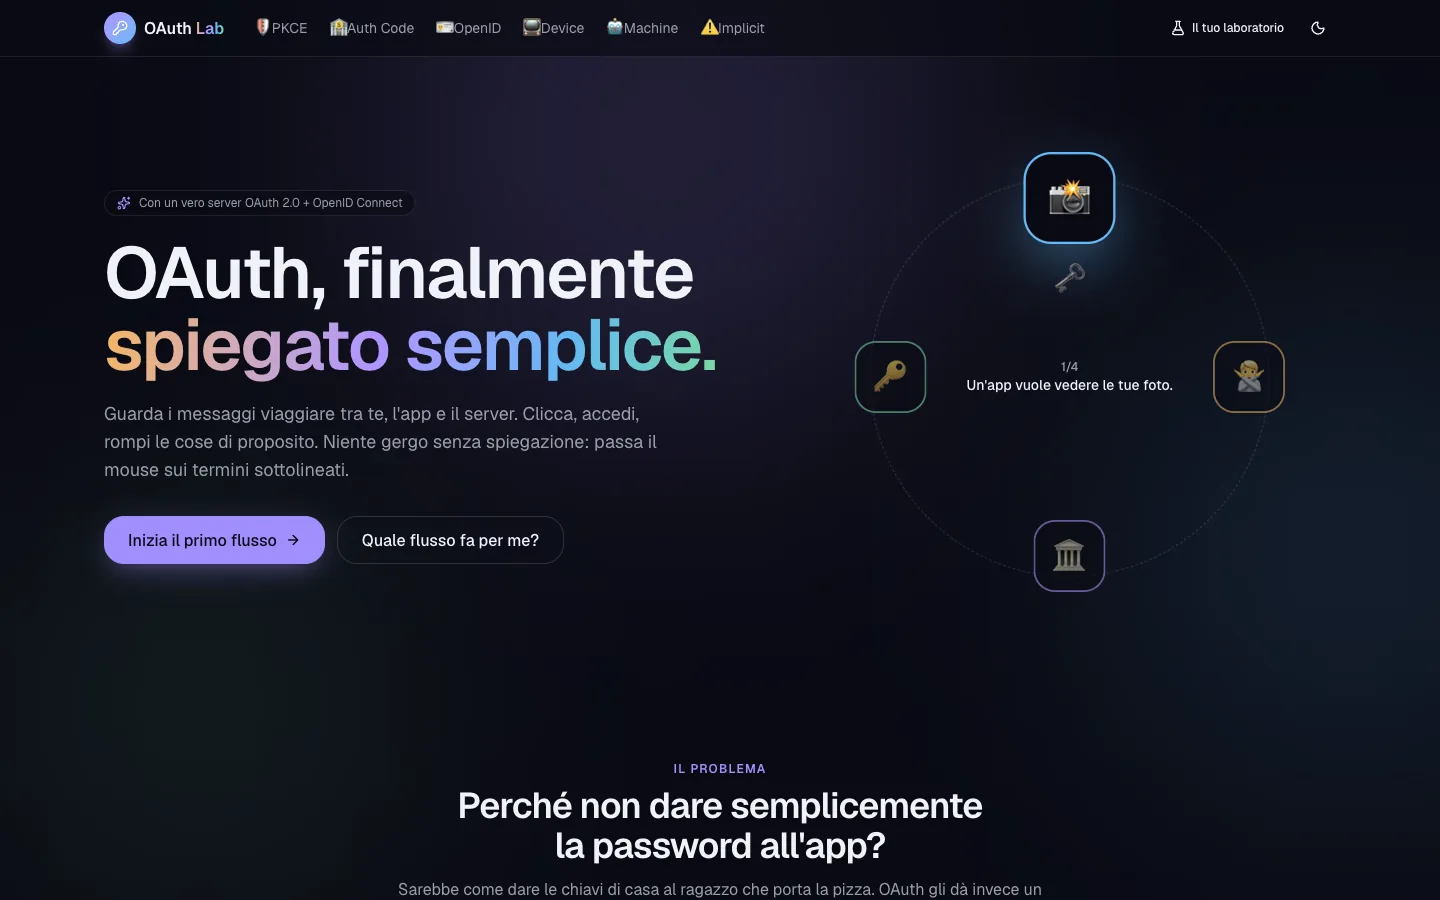
Startseite von OAuth Lab: OAuth einfach erklärt, mit den vier animierten Akteuren des Flows
Web-AppOAuthOpenID ConnectLernen